Domain mdtd.de kaufen?
Wir ziehen mit dem Projekt
mdtd.de um.
Sind Sie am Kauf der Domain
mdtd.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mdtd.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
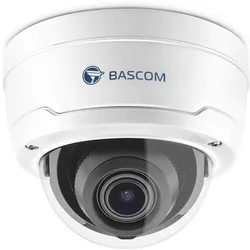
Dienstleistung Kamera System Lieferung + Montage & Inbetriebnahme (1-Kamera-Lösung - auf 4x erweiterbar) - weißWir bieten die Inbetriebnahme des Kamerasystems in verschiedenen Ausführungen an, der Preis bezieht sich als Paket auf 1x Kamera + 4-Kanal-Recorder inkl. Installation.Bedingung:Kabel liegen bereits vor, ansonsten müssen wir das zunächst gemeinsam bei einem Vor-Ort-Termin erörtern, mit welchem Aufpreis zu rechnen sein wird.Auch spielt der Ort eine Rolle, im Großraum Kaiserslautern und Gelnhausen ist der Preis pauschal so anzusetzen, geht es weiter weg, gilt es das vorher zu klären.Abmessungen Höhe: 118 mmDiagonale (Unterseite): 150 mmBildqualität Bildauflösung: Full HDBildfrequenz: 25 fpsTyp des Bildsensors: rückwärtig belichtetBildverarbeitungstechnologien:High Dynamic Range (HDR)Automatic Gain Control (AGC)3D Digital Noise Reduction (3D-DNR)Typ des Objektivs: motorisiertes Zoomobjektiv mit AutofokusZoomkapazität: 5x optischer ZoomBlickwinkel: 112° (Weitwinkel) bis 28° (gezoomt)Farbbild: aktiv ab 0,002 LuxInfrarot-Nachtsicht: bis zu 30 MeterEin vandalismusbeständiges Gehäuse für den Innen- und AußenbereichBascom-PRO-Kameras sind gemäß Schutzklasse IP67 wasserdicht und trotzen allen Wetterbedingungen. Dadurch eignen sie sich bestens sowohl für den Innen- als auch für den Außenbereich. Aber ihre Stärke liegt nicht nur darin, den Elementen zu trotzen: Dank des robusten Gehäuses aus gehärtetem Aluminium in Kombination mit einer unverwüstlichen Kunststoffabdeckung sind sie auch optimal gegen Vandalismus geschützt.Aufnahme & Speicherung Speicherkapazität: 1 TB (1000 GB)Aufnahmeauflösung: bis zu Ultra HD (4K) mit 25 fps pro KameraAufnahmemöglichkeiten (pro Kamera):Kontinuierliche AufnahmeAufnahme bei BewegungAufnahme nach ZeitplanAufnahme bei externem AlarmKeine AufnahmePre-Record-FunktionPrivatsphärenmaskierung: Verbergen von Teilen des Bildes mit einem schwarzen FeldKontinuität: überschreibt automatisch die ältesten Bilder, wenn die Speicherkapazität erreicht istLöschrichtlinie: kann Bilder automatisch nach einem vorher festgelegten Zeitraum löschenNutzung mit Smartphone Kompatibilität: App für Android und iOSWichtigste Funktionen: Livebilder ansehen Aufgezeichnete Bilder ansehen Bilder auf Ihr Smartphone sichern Push-Benachrichtigungen bei Bewegung erhalten Systemeinstellungen verwaltenGut zu wissen: Unterstützung für mehrere Kamerasysteme Router-Einstellungen anpassen nicht nötig, Gerät kommuniziert direkt Rasend schnelle europäische P2P-Server Keine monatlichen KostenWochenlang aufnehmenDer Rekorder ist für das 24/7-Aufzeichnen konzipiert und verfügt über eine besonders große Speicherkapazität. Dadurch können Sie mehrere Wochen lang Aufnahmen speichern. Sie brauchen sich keine Sorgen zu machen, dass der Speicherplatz nicht ausreicht. Und wenn das Speicherlimit doch mal erreicht sein sollte, beginnt der Rekorder automatisch, die ältesten Bilder zu überschreiben. Das System hört also nie auf, aufzuzeichnen. © 2024 Bascom auf Bild-, Ton & Textmaterial / Nutzung für Fa. Elsässer genehmigt-----Allgemeine Serviceinformationen Fa. Elsässer:Service steht für mich an 1. Stelle und ich stehe mit Rat und Tat auch am Wochenende als Ansprechpartner i.d.R. zur Verfügung.Treten Sie bitte vor Bestellung mit mir in Kontakt:+49-151-28262436, gerne auch per WhatsApp - Danke900,00 €*Versand: 7,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
"Was sind die Vor- und Nachteile eines Einzelzugangs für eine Online-Plattform oder Dienstleistung?"
Vorteile: Individuelle Nutzung ohne Einschränkungen durch andere Nutzer, persönliche Anpassungsmöglichkeiten, hohe Datenschutz- und Sicherheitsstandards. Nachteile: Möglicherweise höhere Kosten im Vergleich zu Gruppenzugängen, begrenzter Austausch mit anderen Nutzern, fehlende Möglichkeit zur gemeinsamen Nutzung von Ressourcen. **
-
Wie wichtig ist ein zuverlässiger Host für die erfolgreiche Durchführung einer Webseite oder Online-Plattform?
Ein zuverlässiger Host ist entscheidend für die erfolgreiche Durchführung einer Webseite oder Online-Plattform, da er die Verfügbarkeit und Geschwindigkeit der Seite beeinflusst. Ein schlechter Host kann zu Ausfällen führen, die das Nutzererlebnis negativ beeinflussen und potenzielle Kunden abschrecken. Ein zuverlässiger Host bietet zudem Sicherheit und Support, um Probleme schnell zu lösen und die Webseite vor Angriffen zu schützen. **


Was ist ein Software-System?
Ein Software-System ist eine Sammlung von Software-Komponenten, die zusammenarbeiten, um bestimmte Funktionen oder Dienste bereitzustellen. Es kann aus verschiedenen Modulen, Bibliotheken, Datenbanken und Schnittstellen bestehen und wird verwendet, um bestimmte Aufgaben oder Anforderungen zu erfüllen. Ein Software-System kann auf verschiedenen Plattformen oder Geräten laufen und wird oft entwickelt, um bestimmte Anforderungen oder Bedürfnisse von Benutzern zu erfüllen. **
Ist eine Software eine Dienstleistung?
Ist eine Software eine Dienstleistung? Diese Frage kann unterschiedlich beantwortet werden, je nachdem, wie man den Begriff "Dienstleistung" definiert. Man könnte argumentieren, dass eine Software als Dienstleistung betrachtet werden kann, da sie einen Nutzen für den Kunden bietet und gegen Bezahlung erbracht wird. Andererseits könnte man argumentieren, dass eine Software eher als Produkt angesehen werden sollte, da sie in der Regel einmalig erstellt und dann verkauft wird. Letztendlich hängt es davon ab, wie man den Begriff "Dienstleistung" interpretiert und ob man Software als immaterielles Gut oder als erbrachte Leistung betrachtet. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Willig, Kai: Forum Geschichte 03. Schülerbuch mit Online-Angebot. Gymnasium Rheinland-PfalzForum Geschichte 03. Schülerbuch mit Online-Angebot. Gymnasium Rheinland-Pfalz , Schülerbuch , Zündschlösser > Elektro- & Zündungssensoren & -schalter , Auflage: 1. Auflage,2. Druck 2017 Neue Ausgabe, Erscheinungsjahr: 201511, Produktform: Leinen, Beilage: Online-Komponente, Titel der Reihe: Forum Geschichte - Neue Ausgabe##, Autoren: Bäuml-Stosiek, Dagmar~Cornelissen, Hans-Joachim~Heim-Taubert, Susanna~Hufschmid, Irene~Sternel, Fabian~Tophofen, Sonja~Urbach, Dirk~Willig, Kai, Redaktion: Cornelissen, Hans-Joachim~Willig, Kai, Auflage: 17001, Auflage/Ausgabe: 1. Auflage,2. Druck 2017 Neue Ausgabe, Seitenzahl/Blattzahl: 256, Abbildungen: 300 Abbildungen, Keyword: Geschichte;Gesamtschule;Gymnasium;Gymnasium (Sek.I);Integrierte Gesamtschule;Schulbücher;Lehrwerke, Fachschema: Geschichte / Schulbuch, Bildungsmedien Fächer: Geschichte, Region: Rheinland-Pfalz, Bildungszweck: Für das Gymnasium~For vocational education and training~Für die Gesamtschule, Altersempfehlung / Lesealter: 23, Genaues Alter: GES, Warengruppe: HC/Schulbücher, Fachkategorie: Unterricht und Didaktik: Geschichte, Thema: Verstehen, Schulform: GES GYM, Bundesländer: RP, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Cornelsen Verlag GmbH, Verlag: Cornelsen Verlag GmbH, Verlag: Cornelsen Verlag, Warnhinweis für Spielzeuge: Keine Warnhinweise, Länge: 266, Breite: 192, Höhe: 17, Gewicht: 678, Produktform: Gebunden, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Schulform: Gesamtschule, Gymnasium, Bundesländer: Rheinland-Pfalz, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,31,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Dienstleistung Kamera System Lieferung + Montage & Inbetriebnahme (1-Kamera-Lösung - auf 4x erweiterbar) - weißWir bieten die Inbetriebnahme des Kamerasystems in verschiedenen Ausführungen an, der Preis bezieht sich als Paket auf 1x Kamera + 4-Kanal-Recorder inkl. Installation.Bedingung:Kabel liegen bereits vor, ansonsten müssen wir das zunächst gemeinsam bei einem Vor-Ort-Termin erörtern, mit welchem Aufpreis zu rechnen sein wird.Auch spielt der Ort eine Rolle, im Großraum Kaiserslautern und Gelnhausen ist der Preis pauschal so anzusetzen, geht es weiter weg, gilt es das vorher zu klären.Abmessungen Höhe: 118 mmDiagonale (Unterseite): 150 mmBildqualität Bildauflösung: Full HDBildfrequenz: 25 fpsTyp des Bildsensors: rückwärtig belichtetBildverarbeitungstechnologien:High Dynamic Range (HDR)Automatic Gain Control (AGC)3D Digital Noise Reduction (3D-DNR)Typ des Objektivs: motorisiertes Zoomobjektiv mit AutofokusZoomkapazität: 5x optischer ZoomBlickwinkel: 112° (Weitwinkel) bis 28° (gezoomt)Farbbild: aktiv ab 0,002 LuxInfrarot-Nachtsicht: bis zu 30 MeterEin vandalismusbeständiges Gehäuse für den Innen- und AußenbereichBascom-PRO-Kameras sind gemäß Schutzklasse IP67 wasserdicht und trotzen allen Wetterbedingungen. Dadurch eignen sie sich bestens sowohl für den Innen- als auch für den Außenbereich. Aber ihre Stärke liegt nicht nur darin, den Elementen zu trotzen: Dank des robusten Gehäuses aus gehärtetem Aluminium in Kombination mit einer unverwüstlichen Kunststoffabdeckung sind sie auch optimal gegen Vandalismus geschützt.Aufnahme & Speicherung Speicherkapazität: 1 TB (1000 GB)Aufnahmeauflösung: bis zu Ultra HD (4K) mit 25 fps pro KameraAufnahmemöglichkeiten (pro Kamera):Kontinuierliche AufnahmeAufnahme bei BewegungAufnahme nach ZeitplanAufnahme bei externem AlarmKeine AufnahmePre-Record-FunktionPrivatsphärenmaskierung: Verbergen von Teilen des Bildes mit einem schwarzen FeldKontinuität: überschreibt automatisch die ältesten Bilder, wenn die Speicherkapazität erreicht istLöschrichtlinie: kann Bilder automatisch nach einem vorher festgelegten Zeitraum löschenNutzung mit Smartphone Kompatibilität: App für Android und iOSWichtigste Funktionen: Livebilder ansehen Aufgezeichnete Bilder ansehen Bilder auf Ihr Smartphone sichern Push-Benachrichtigungen bei Bewegung erhalten Systemeinstellungen verwaltenGut zu wissen: Unterstützung für mehrere Kamerasysteme Router-Einstellungen anpassen nicht nötig, Gerät kommuniziert direkt Rasend schnelle europäische P2P-Server Keine monatlichen KostenWochenlang aufnehmenDer Rekorder ist für das 24/7-Aufzeichnen konzipiert und verfügt über eine besonders große Speicherkapazität. Dadurch können Sie mehrere Wochen lang Aufnahmen speichern. Sie brauchen sich keine Sorgen zu machen, dass der Speicherplatz nicht ausreicht. Und wenn das Speicherlimit doch mal erreicht sein sollte, beginnt der Rekorder automatisch, die ältesten Bilder zu überschreiben. Das System hört also nie auf, aufzuzeichnen. © 2024 Bascom auf Bild-, Ton & Textmaterial / Nutzung für Fa. Elsässer genehmigt-----Allgemeine Serviceinformationen Fa. Elsässer:Service steht für mich an 1. Stelle und ich stehe mit Rat und Tat auch am Wochenende als Ansprechpartner i.d.R. zur Verfügung.Treten Sie bitte vor Bestellung mit mir in Kontakt:+49-151-28262436, gerne auch per WhatsApp - Danke900,00 €*Versand: 7,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
"Was sind die Vor- und Nachteile eines Einzelzugangs für eine Online-Plattform oder Dienstleistung?"
Vorteile: Individuelle Nutzung ohne Einschränkungen durch andere Nutzer, persönliche Anpassungsmöglichkeiten, hohe Datenschutz- und Sicherheitsstandards. Nachteile: Möglicherweise höhere Kosten im Vergleich zu Gruppenzugängen, begrenzter Austausch mit anderen Nutzern, fehlende Möglichkeit zur gemeinsamen Nutzung von Ressourcen. **
-
Wie wichtig ist ein zuverlässiger Host für die erfolgreiche Durchführung einer Webseite oder Online-Plattform?
Ein zuverlässiger Host ist entscheidend für die erfolgreiche Durchführung einer Webseite oder Online-Plattform, da er die Verfügbarkeit und Geschwindigkeit der Seite beeinflusst. Ein schlechter Host kann zu Ausfällen führen, die das Nutzererlebnis negativ beeinflussen und potenzielle Kunden abschrecken. Ein zuverlässiger Host bietet zudem Sicherheit und Support, um Probleme schnell zu lösen und die Webseite vor Angriffen zu schützen. **
-
Was ist ein Software-System?
Ein Software-System ist eine Sammlung von Software-Komponenten, die zusammenarbeiten, um bestimmte Funktionen oder Dienste bereitzustellen. Es kann aus verschiedenen Modulen, Bibliotheken, Datenbanken und Schnittstellen bestehen und wird verwendet, um bestimmte Aufgaben oder Anforderungen zu erfüllen. Ein Software-System kann auf verschiedenen Plattformen oder Geräten laufen und wird oft entwickelt, um bestimmte Anforderungen oder Bedürfnisse von Benutzern zu erfüllen. **
-
Ist eine Software eine Dienstleistung?
Ist eine Software eine Dienstleistung? Diese Frage kann unterschiedlich beantwortet werden, je nachdem, wie man den Begriff "Dienstleistung" definiert. Man könnte argumentieren, dass eine Software als Dienstleistung betrachtet werden kann, da sie einen Nutzen für den Kunden bietet und gegen Bezahlung erbracht wird. Andererseits könnte man argumentieren, dass eine Software eher als Produkt angesehen werden sollte, da sie in der Regel einmalig erstellt und dann verkauft wird. Letztendlich hängt es davon ab, wie man den Begriff "Dienstleistung" interpretiert und ob man Software als immaterielles Gut oder als erbrachte Leistung betrachtet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.